
认知薄弱成最大漏洞:如何补齐企业安全防线中最脆弱的“人因”短板?
一、痛点直击
在数字化转型步入深水区的今天,企业不惜斥巨资构建起严密的网络安全防线:下一代防火墙、全流量检测、零信任架构、高级端点防护(EDR)……技术壁垒不可谓不坚固。
然而,一个让无数企业信息安全负责人倍感焦虑的现实是:再完美的防御矩阵,也常常溃败于员工的一次日常习惯。
场景一:一封伪装成“年终奖查询”或“系统升级通知”的钓鱼邮件,员工顺手点击了链接,勒索软件瞬间在内网蔓延。
场景二:研发人员为了图方便,将包含敏感密钥的代码随手上传至公开代码托管平台,导致核心资产面临大范围泄露风险。
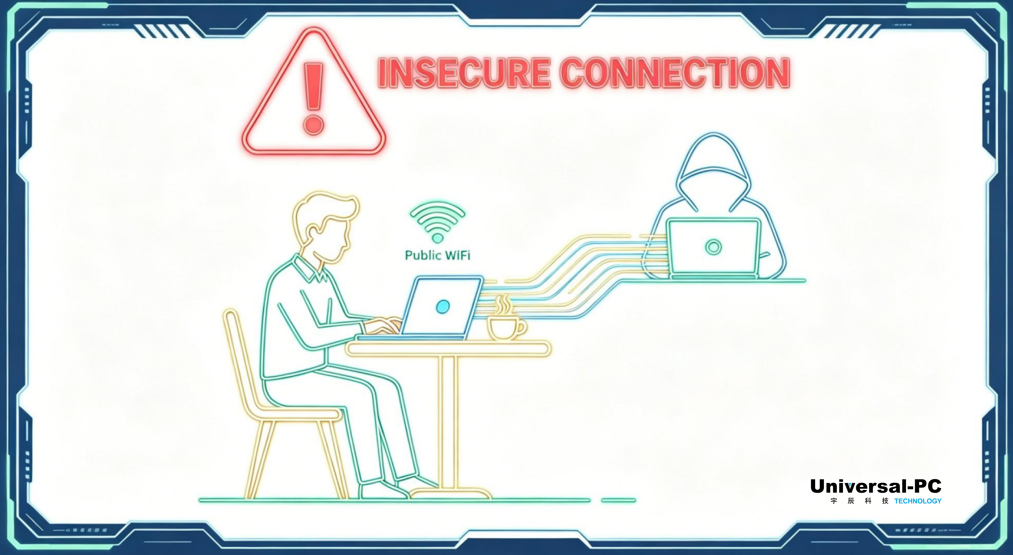
场景三:业务人员安全意识淡薄,在公共场所连入未知Wi-Fi,导致高管账号凭证被窃取,企业商业机密危在旦夕。
这些并非危言耸听的虚构案例,而是每天都在企业内部真实上演的“黑天鹅”事件。研究数据表明,全球超过85%的网络安全数据泄露事件,背后都有“人为因素”的影子。
当“人”成为企业安全防线中最脆弱的一环,单纯的技术堆砌已无法解决根本问题。作为企业安全掌舵人的你,该如何破局?
二、从风险到治理的升维方案
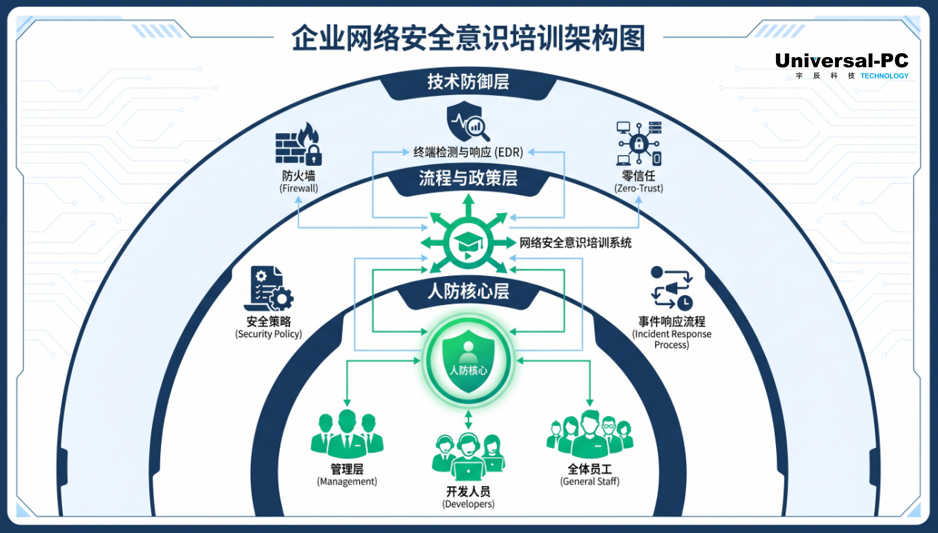
要从根本上解决“人因风险”,企业需要一套将安全意识转化为员工日常行为准则的系统化工程。宇辰科技基于多年的一线网络攻防与安全咨询经验,推出“企业安全意识培训服务”,旨在帮助企业构建一道由“人”组成的动态防火墙。

1.告别“大锅饭”式宣讲:基于组织架构的定制化分层授课
大多数企业的安全培训效果不佳,原因在于“一刀切”的内容无法匹配不同岗位所面临的真实风险。财务人员不需要听懂加密算法,而研发人员则对通泛的修改密码规则感到乏味。
宇辰科技的破局点:我们拒绝模式化的课件输出。在服务启动前,宇辰科技的专家团队会对企业进行深度风险基线评估。
针对管理层,侧重于安全合规、法律风险(如《数据安全法》)与企业名誉损失的战略视角。
针对研发与IT人员,聚焦于安全编码规范、开源组件漏洞管理及DevSecOps实践。
针对前台、行政及财务等通用岗位,紧扣社工防范、防钓鱼演练及桌面安全。
您的正向收益:通过定制化分层授课,企业能以最低的时间成本,让每个岗位的员工精准获得与其工作场景100%匹配的安全技能,让培训投入转化为看得见的风险防御力。
2. 告别“纸上谈兵”式理论:实景化案例教学与实战演练
传统的宣讲形式往往流于形式,员工“听时激动,听后忘光”。安全意识的建立,本质上是行为习惯的改变,这必须依赖于“肌肉记忆”。
宇辰科技的破局点:我们将“课堂”搬进“战场”。宇辰科技引入“实景化案例教学法”,将真实发生过的行业经典安全事件进行场景化复盘。
双轨制教学:不仅有生动的案例剖析,更配套无感知钓鱼邮件实战演练。在不影响业务的前提下,模拟黑客真实攻击手段,对员工进行突击测试。
您的正向收益:通过“实战-复盘-再测试”的闭环机制,员工能够直观体验到“一秒疏忽”带来的严重后果。这种实景化教学能有效激发员工的警惕性,实现从“要我安全”到“我要安全”的思维蜕变。
三、宇辰观察 · 成功实践
在复杂的数字时代,安全不再只是IT部门的附属技术,而是企业的一项核心战略资产。而在所有安全要素中,人,既是最大的风险源,也是最坚固的防火墙。
某全球领先的金融科技集团,拥有超过3,000名员工。历史由于员工日常操作不规范,该集团每月平均会触发多起由于点击钓鱼链接或违规外传数据导致的高危安全告警,安全团队疲于奔命。
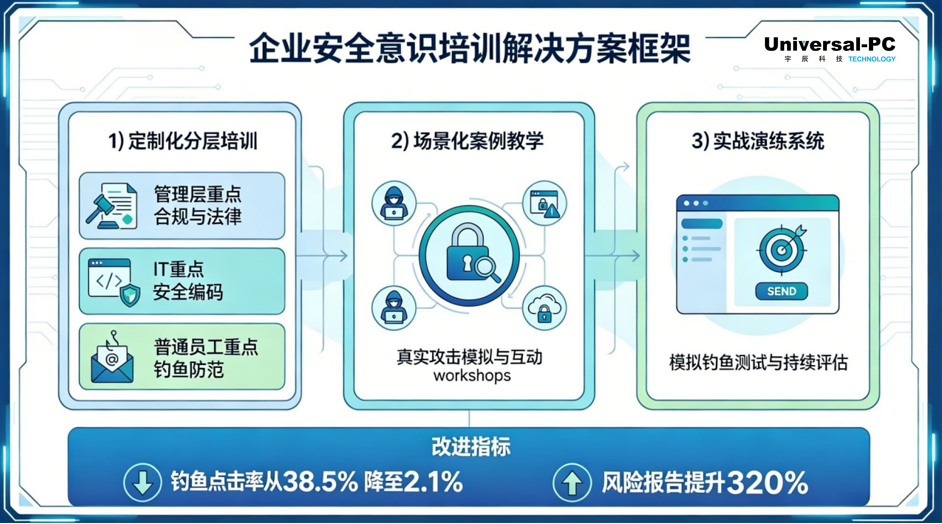
宇辰科技介入后,为其量身定制了分阶段的“安全意识重塑计划”。通过分层定制课程与多轮递进式的模拟钓鱼演练:
该企业员工的钓鱼邮件中招率从最初的 38.5% 骤降至 2.1%;
员工主动上报未知安全风险的比例提升了 320%。
这不仅帮助企业规避了潜在的数据泄露危机,更将安全团队的被动响应成本降低了近 60%。
宇辰科技凭借深厚的行业积淀,已成功为金融、制造、科技等领域头部企业提供了深度安全意识培训服务。我们深知不同行业的合规红线与业务痛点,能够为您提供兼具行业高度与落地实效的定制化方案。
补齐安全最后一块短板,不应等待在安全事件发生之后。
