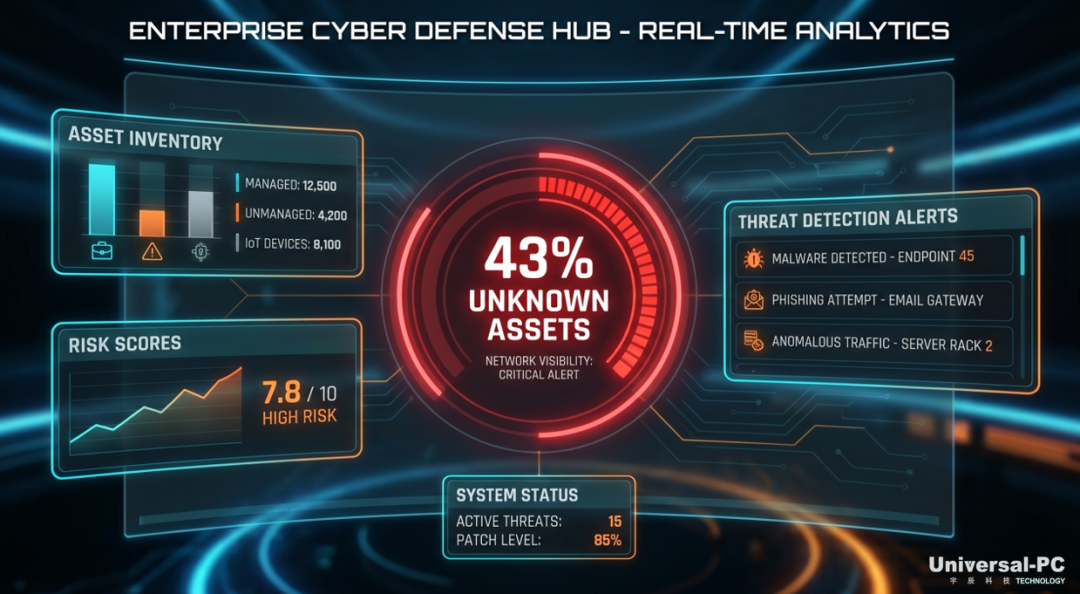
企业级攻击面管理解决方案介绍
一、痛点直击
🔴 似曾相识的困境与隐忧
深夜23:45,你刚结束一场安全复盘会。办公桌上,一份最新的漏洞扫描报告静静躺着——上面满是绿色的“合规”勾选。然而,你的眉头依然紧锁。
你的心里很清楚:这份看似完美的报告,仅仅覆盖了“已知、已登记、已管理”的资产。而在那片看不见的暗处,危机正在悄然酝酿。
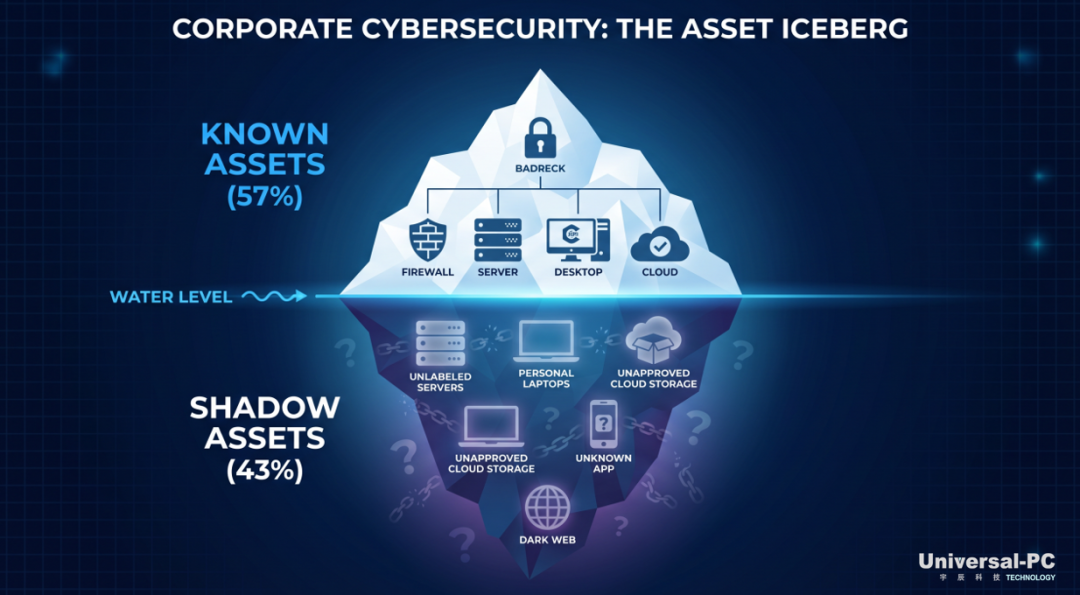
开发团队为赶进度私搭的测试服务器、离职员工未注销的云账号、业务部门未经审批上线的小程序、甚至是最近悄然引入的OpenClaw框架与AI大模型接口……它们像幽灵般游离在IT管理台账之外。
正如行业研究所指出的,企业攻击面上约43%的资产是安全团队所不知道的,而这些未知资产恰恰是攻击者的首选目标。当互联网上的恶意扫描平均每3分钟就发生一次时,你是否确信,企业的每一寸数字边界都已尽在掌握?
二、根因分析
🔴 新型IT资产正在瓦解传统防线
过去,我们习惯用IP和MAC地址来定义资产。但在云原生与AI时代,资产的形态早已发生了指数级的裂变。小程序生态、API接口、OpenClaw开源组件、甚至是接入大模型的AI训练实例,这些新型IT资产正以惊人的速度扩张着企业的外部攻击面。
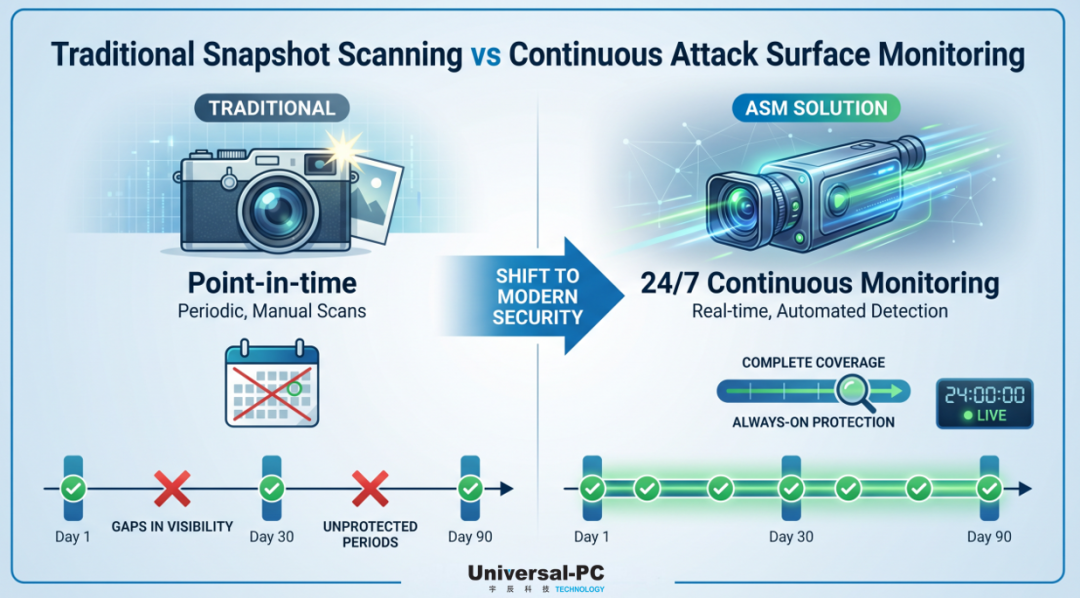
Gartner研究指出,随着技术环境的复杂化与分散化,以及SaaS应用和供应链的形成,企业攻击面管理正承受前所未有的压力。更严峻的是,面对动态变化的互联网暴露面,传统的半年度渗透测试或间歇性扫描只能提供“快照式”的合规假象。一旦资产视图更新滞后,关键漏洞便如同漏网之鱼。
🟠 并非所有漏洞,都值得你彻夜难眠
“资产发现远远不够。”这是许多CISO的共识。当海量资产被发现,随之而来的是成千上万的安全告警。安全团队常常陷入疲于奔命的“打地鼠”游戏,却忽略了核心矛盾:90%的外部网络风险,往往集中于约10个关键漏洞。
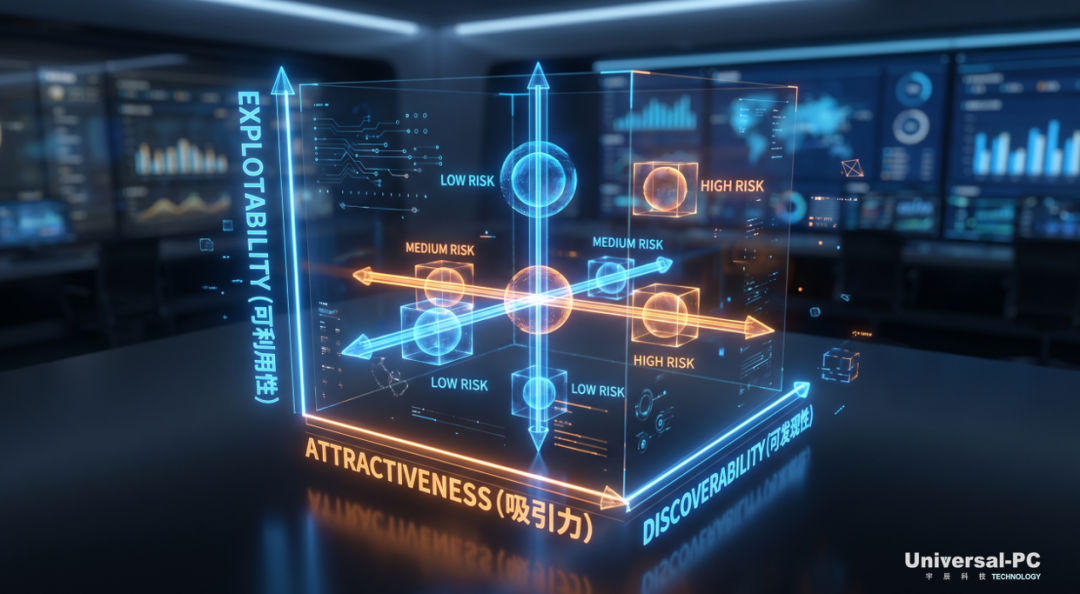
有效的风险决策,必须跳出“唯漏洞论”,转向三维立体的风险评估体系:可利用性(是存在已知攻击向量?)、吸引力(是否是核心数据库等高价值资产?)、可发现性(是否极易被攻击者全网扫描定位?)。只有精准排定优先级,才能将有限的防守力量,用在阻击最致命一击的刀刃上。
三、方案介绍
🟢 企业级攻击面管理解决方案 - 让安全如影随形
面对日新月异的攻击面,企业需要的不再是一个冷冰冰的扫描工具,而是一个懂业务、知风险的贴身防卫中枢。宇辰科技推出的企业级攻击面管理解决方案,为你交出全新的答卷。
我们深刻洞察到,真正的安全不是静态的台账,而是动态的博弈。我们将 “产品即服务,服务即产品”的理念贯穿始终,为你提供覆盖网络资产攻击面管理(CAASM)、外部攻击面管理(EASM)和数字风险保护服务(DRPS)的三位一体综合防护:
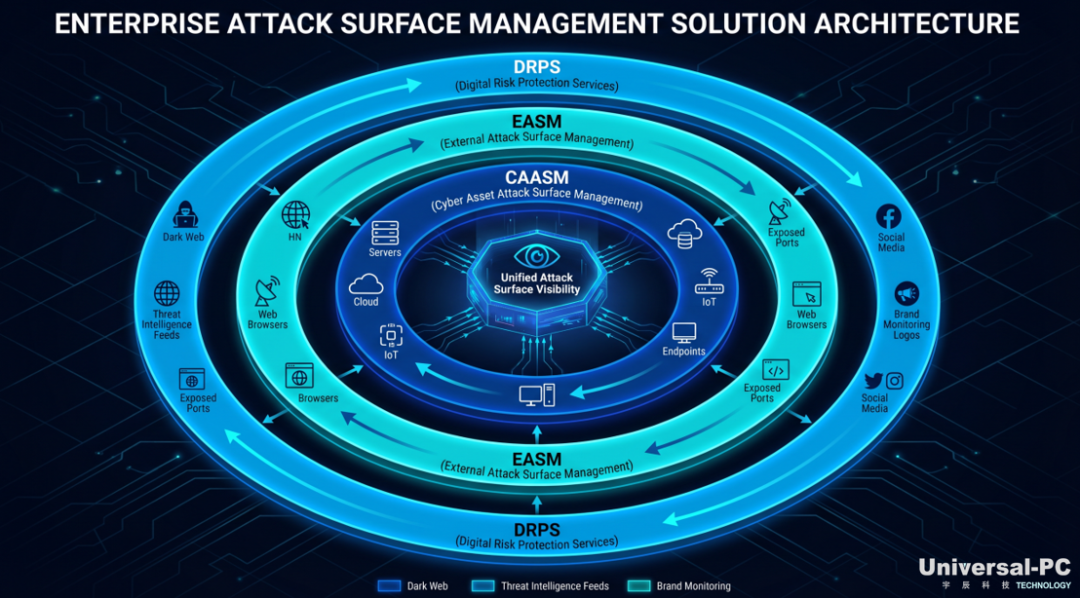
持续监视无死角:摒弃周期性快照,我们提供持续、动态的外部资产发现与风险监控,无论资产深藏于子公司网络、多云环境,还是隐匿于AI实例与小程序生态,皆无所遁形。
风险优先级智能定序:融合多维风险评估模型,自动过滤无效告警,精准锚定那10%的核心高危风险,大幅缩短关键漏洞的响应时间(MTTD)。
闭环运营,化险为夷:通过API集成与自动化响应,将发现、分类、评估、修复全流程统一于集中式平台,打破技术与人力协同的壁垒。
目前,服务已成功投放30+头部客户,涵盖金融、制造、零售等关键行业,以实战检验的实力,为企业的数字化转型保驾护航。
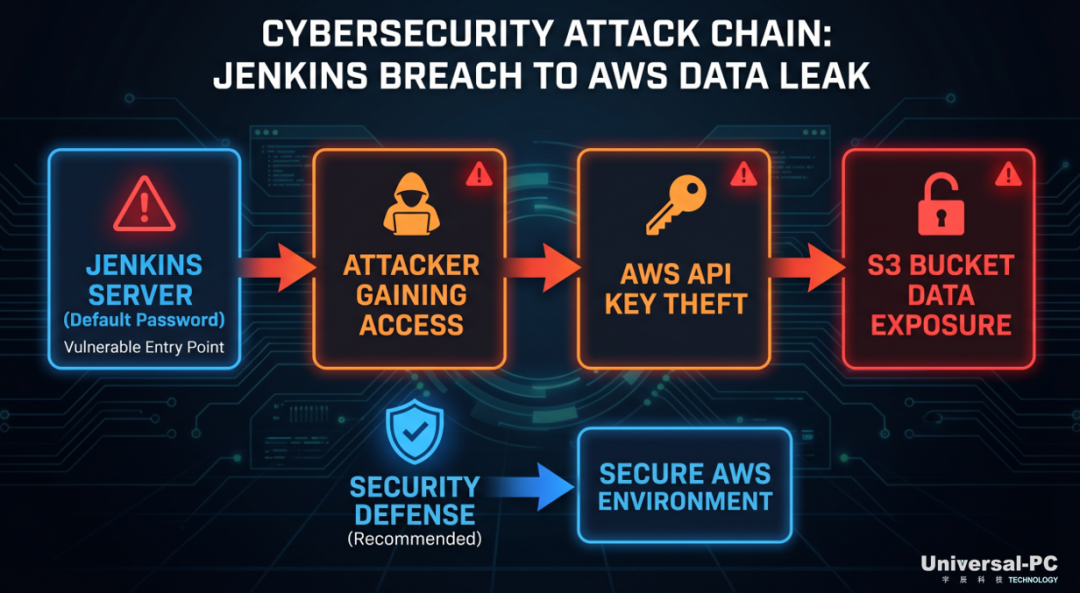
案例警示:某知名电商企业曾因一项“变更管理失效”付出惨痛代价。为推进合规项目引入的外部开发团队,意外将一台带有默认密码的Jenkins服务器暴露于互联网。这台未被纳入IT管理的“影子资产”,最终被攻击者利用获取了AWS API密钥,导致数TB包含客户个人信息的S3存储桶数据泄露。一个旨在加强数据保护的项目,反而成了溃堤的蚁穴。若当时有持续性的EASM体系监守,这场灾难本可避免。
四、立即行动
攻击面管理,不仅是防御体系的加固,更是企业在不确定性时代中,维持业务韧性与增长底气的战略基石。
将未知的威胁,转化为可控的安宁。宇辰科技,愿做你数字版图的全天候守望者。